
Calibrarea DICOM GSDF a monitoarelor de diagnostic: ce este si cum o verifici
Pentru clinici si centre de imagistica care citesc imagini pe statii de lucru proprii: ce face curba DICOM GSDF, de ce un monitor obisnuit nu o respecta si ce valori si verificari recomanda ghidul AAPM TG270.
Aceeasi radiografie poate arata diferit pe doua monitoare asezate unul langa altul. Pe unul, o zona de tesut moale are nuante distincte. Pe celalalt, aceeasi zona pare uniform gri. Imaginea DICOM este identica, iar diferenta vine din felul in care fiecare monitor transforma valorile pixelilor in lumina.
Standardul DICOM rezolva problema printr-o functie de afisare comuna, GSDF (Grayscale Standard Display Function), descrisa in partea 14 a standardului. Un monitor calibrat dupa GSDF afiseaza imaginea astfel incat ochiul uman sa perceapa aceeasi diferenta de contrast intre oricare doua niveluri de gri vecine. Doua statii calibrate corect arata deci aceeasi imagine la fel, indiferent de producator.
Ce este curba DICOM GSDF
GSDF porneste de la o unitate de masura a perceptiei, JND (just noticeable difference): cea mai mica diferenta de luminanta pe care un observator o poate distinge, in conditii standard de vizualizare. Modelul folosit de DICOM este cel al lui Barten, care descrie sensibilitatea la contrast a vederii umane.
Standardul imparte intervalul de luminanta de la 0,05 cd/m² la aproximativ 4.000 cd/m² in 1023 de astfel de pasi. Fiecarui indice JND ii corespunde o valoare exacta de luminanta, data de o formula publicata in DICOM PS3.14. Curba este foarte abrupta la luminante mici, unde ochiul are nevoie de diferente relative mari ca sa observe ceva, si se aplatizeaza la luminante mari.
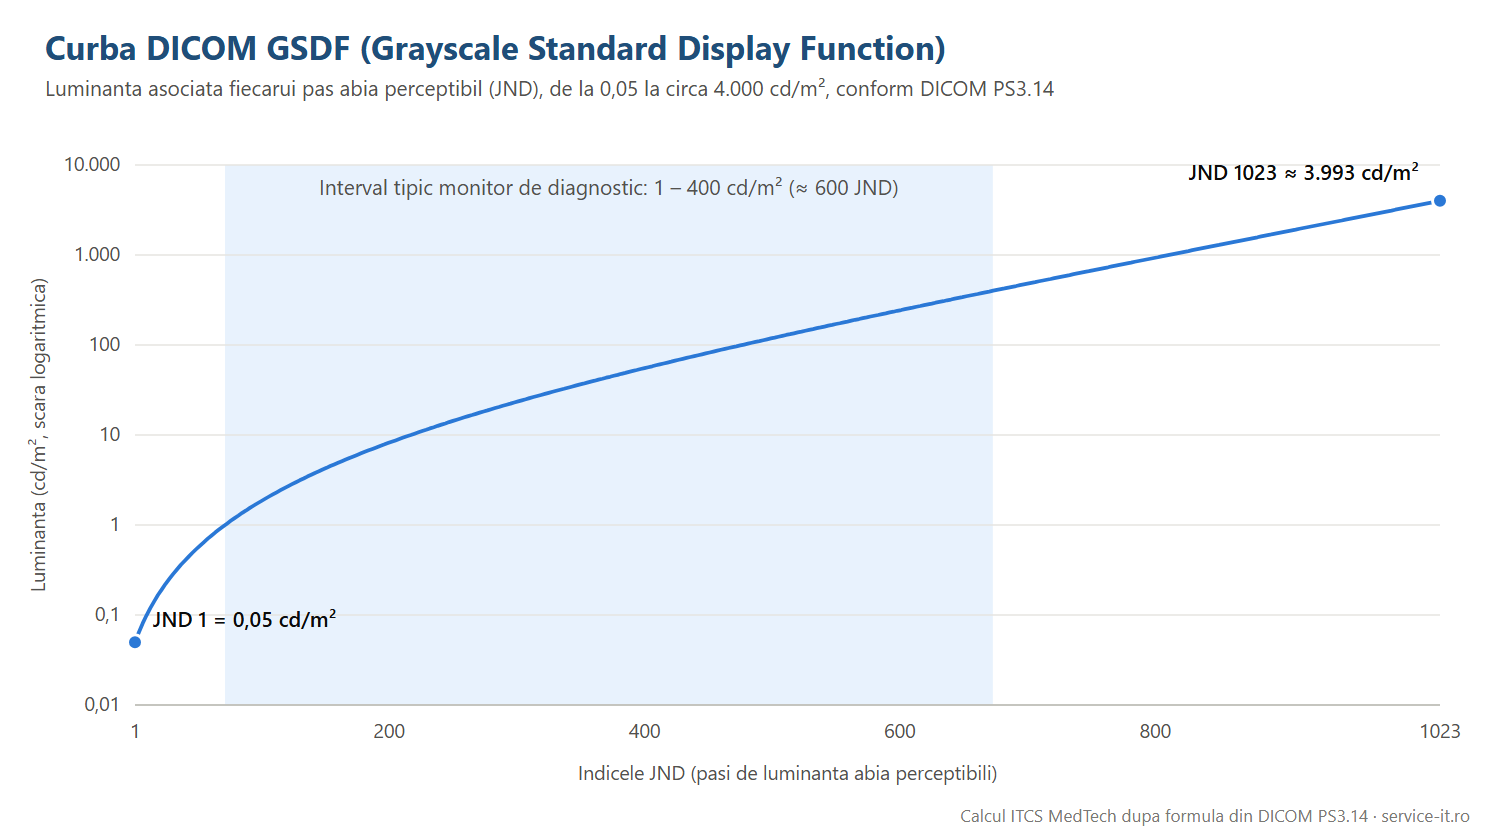
Figura 1. Curba GSDF calculata dupa formula din DICOM PS3.14. Zona albastra marcheaza intervalul unui monitor de diagnostic tipic, 1-400 cd/m², adica aproximativ 600 de pasi JND.
Un monitor real foloseste doar o parte din aceasta curba, intre luminanta lui minima si cea maxima. Calibrarea imparte acel segment in mod egal intre nivelurile de gri pe care le poate afisa monitorul. Pe un monitor cu 256 de niveluri si un interval de 1-400 cd/m², fiecare treapta de gri primeste aproximativ 2,36 JND.
De ce un monitor obisnuit nu respecta GSDF
Monitoarele de birou si cele pentru consum sunt reglate dupa o curba de tip gamma 2.2, gandita pentru fotografii si interfete grafice. Pentru un ochi care se uita la o poza de vacanta, rezultatul este placut. Pentru o imagine medicala, distributia contrastului pe niveluri de gri devine inegala.
Am calculat diferenta pentru acelasi monitor, cu 1-400 cd/m², o data cu gamma 2.2 si o data calibrat GSDF. Rezultatul este in figura de mai jos.
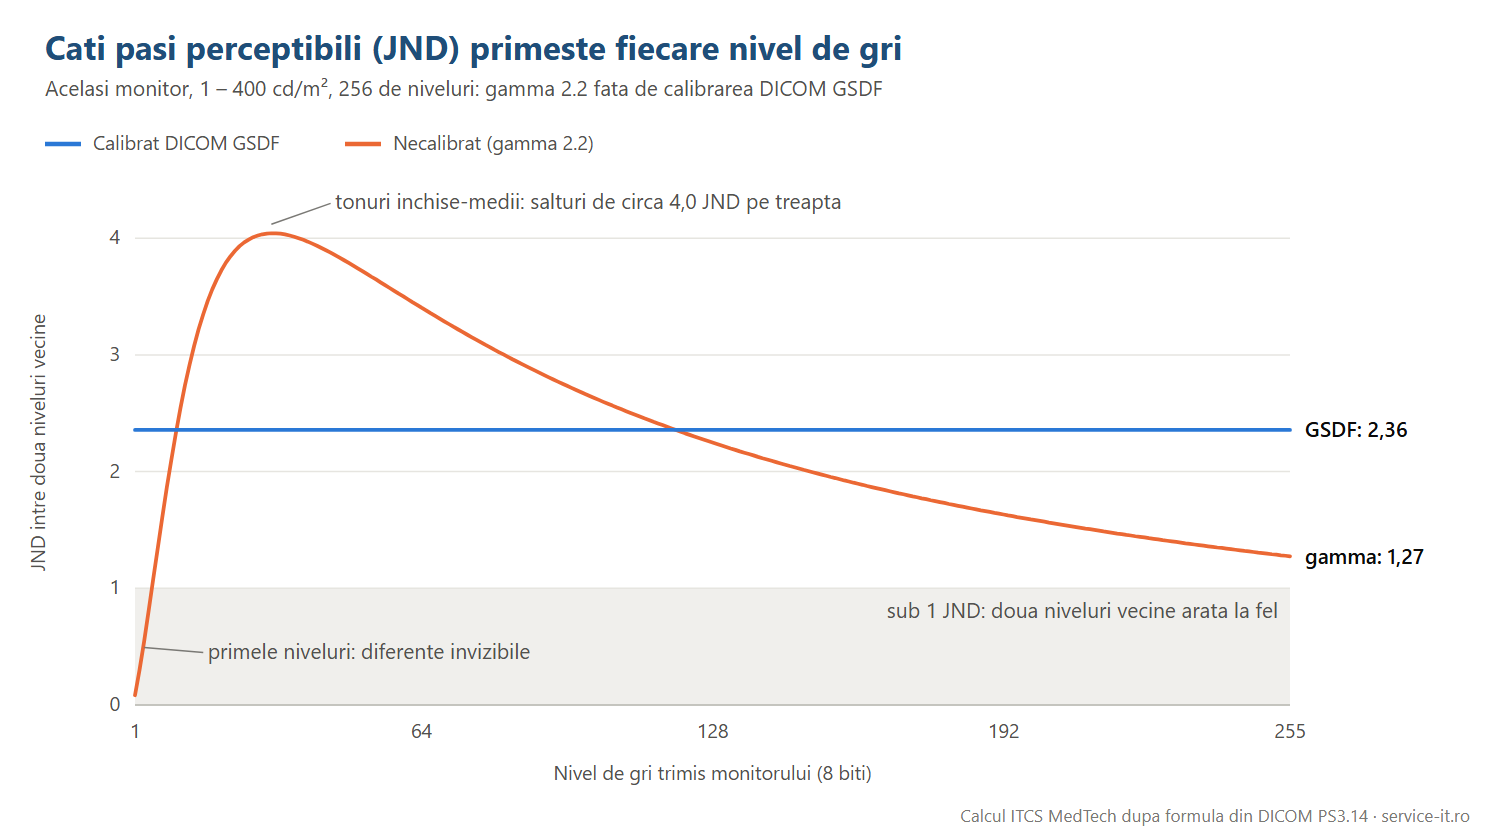
Figura 2. Cati pasi perceptibili separa doua niveluri de gri vecine, pe acelasi monitor de 1-400 cd/m². Calcul ITCS dupa formulele din DICOM PS3.14.
- Primele 4 niveluri de gri ale monitorului necalibrat sunt separate de mai putin de 1 JND. Detaliile codate in aceste valori se contopesc in negru.
- In zona tonurilor inchise-medii, in jurul nivelului 31, saltul dintre doua niveluri ajunge la circa 4 JND. Contrastul este exagerat acolo, iar trecerile fine devin trepte.
- Spre alb, saltul scade la 1,27 JND. Tonurile luminoase sunt comprimate, cu aproximativ jumatate din contrastul pe care l-ar avea dupa calibrare.
- Calibrat GSDF, acelasi monitor da 2,36 JND pe fiecare treapta, de la negru la alb.
💡 Calibrarea imparte contrastul pe care monitorul il are deja in trepte egale ca perceptie, astfel incat fiecare nivel de gri din imagine sa fie la fel de vizibil.
Raportul AAPM TG270 face si o precizare utila: GSDF nu este calibrarea optima pentru fiecare imagine in parte. Modelul presupune ca ochiul se adapteaza la luminanta zonei privite, ceea ce se intampla cel mai bine in jurul luminantei medii a imaginii. Valoarea GSDF consta in standardizare, pentru ca toate statiile calibrate arata aceeasi imagine in acelasi fel.
Ce valori recomanda AAPM TG270
Raportul AAPM TG270 (2019) actualizeaza recomandarile din TG18 pentru monitoarele LCD si OLED actuale. Valorile de luminanta se refera la luminanta combinata, adica luminanta monitorului plus lumina ambientala reflectata de ecran (notata L′).
| Tip de monitor | L′min | L′max recomandat (acceptabil) | Raport de luminanta | Abatere maxima fata de GSDF |
|---|---|---|---|---|
| Diagnostic (fara mamografie) | ≥ 1,0 cd/m² | 350 cd/m² (≥ 300) | 350 (250-450) | 10% |
| Diagnostic mamografie | ≥ 1,2 cd/m² | 420 cd/m² (≥ 350) | 350 (250-450) | 10% |
| Consola de modalitate, monitoare clinice, dosar electronic | ≥ 0,8 cd/m² | 250 cd/m² (≥ 200) | 350 (250-450) | 20% |
Sursa: AAPM Report 270, tabelele VI si VII. Abaterea se masoara in JND pe nivel de gri sau in contrast relativ dL/L per JND.
Lumina din camera face parte din calibrare
Lumina ambientala reflectata de ecran se aduna peste negrul monitorului si consuma tocmai pasii JND de la capatul intunecat al curbei. TG270 recomanda ca luminanta ambientala reflectata sa fie de cel mult un sfert din luminanta minima a monitorului si o iluminare a salii de citire de 25-75 lux. Peste aceste valori, un monitor calibrat in conditii de laborator nu mai respecta GSDF in sala unde este folosit.
Din acelasi motiv, raportul recomanda dezactivarea functiilor de economisire a energiei care modifica luminanta in functie de lumina din camera. Ele schimba raportul de luminanta si curba de gri pe care calibrarea le-a fixat.
Cum se face calibrarea in practica
Monitoarele medicale de diagnostic vin de regula cu un tabel de corectie (LUT) incarcat din fabrica si cu un program de control al calitatii. Multe au un senzor integrat, montat in fata ecranului sau in spatele panoului, care masoara luminanta automat. Fluxul tipic arata asa:
- Monitorul si aparatul de masura se lasa pornite pana cand luminanta se stabilizeaza. TG270 cere cel putin cateva minute si mai multe citiri succesive, fara ca valorile sa mai creasca sau sa scada.
- Se masoara luminanta ambientala, cu monitorul stins, si se introduce in programul de calibrare.
- Programul afiseaza o serie de niveluri de gri si masoara luminanta fiecaruia.
- Se calculeaza tabelul de corectie care aduce raspunsul monitorului pe curba GSDF, intre L′min si L′max alese.
- Se repeta masuratoarea pentru verificare, iar rezultatul se salveaza intr-un raport datat.
Cate puncte se masoara
Testul clasic din TG18 masoara 18 niveluri de gri, din 15 in 15. TG270 arata ca acest esantion poate rata o abatere: in exemplul din raport, programul producatorului a declarat monitorul conform pe cele 18 puncte, dar o masuratoare pe toate cele 256 de niveluri a aratat ca nivelurile 1-14 nu respectau GSDF. Producatorul a corectat ulterior programul. Recomandarea raportului este o masuratoare mai fina, pe 52 sau 256 de puncte, la receptia monitorului si ori de cate ori exista o rutina automata care o poate face.
Senzorul integrat trebuie si el verificat
Un senzor integrat care s-a decalibrat produce rapoarte care arata bine pentru un monitor care nu mai este conform. TG270 recomanda compararea senzorului intern cu un fotometru extern calibrat la receptie si apoi la fiecare 10.000 de ore de functionare a iluminarii de fundal.
Cat de des se verifica
TG270 separa verificarile vizuale, facute cu imagini de test precum TG270-sQC, de masuratorile cantitative facute cu fotometrul. Frecventele sugerate pentru monitoarele de diagnostic si pentru consolele de modalitate sunt:
| Verificare | Monitor de diagnostic | Consola de modalitate |
|---|---|---|
| Raspuns de luminanta, vizual | trimestrial | trimestrial |
| Lumina ambientala, vizual | trimestrial | anual |
| Uniformitate si rezolutie, vizual | trimestrial | anual |
| Luminanta minima si maxima, masurata | anual | anual |
| Conformitate GSDF, masurata | anual | anual |
| Punctul de alb (culoare), masurat | anual | anual |
| Lumina ambientala, masurata | anual | la receptie |
| Uniformitate, masurata | la receptie | la receptie |
Sursa: AAPM Report 270, tabelul XII.
O verificare care nu este documentata nu poate fi demonstrata la un audit. Pastrati rapoartele de calibrare si de control al calitatii pentru fiecare monitor, cu data, seria monitorului si cine a facut verificarea.
Situatii care strica o calibrare buna
O calibrare corecta poate fi anulata de conditiile din sala de citire sau de setarile statiei:
- un monitor de birou folosit pentru citire, fara calibrare GSDF si fara posibilitatea de a o pastra;
- lumina naturala sau o lampa care cade direct pe ecran, peste limita de 25-75 lux;
- calibrarea facuta fara masurarea luminii ambientale;
- economisirea de energie sau reglajul automat de luminozitate lasate active;
- statii de citire din aceeasi institutie cu valori diferite de L′max si raport de luminanta, desi TG270 recomanda valori apropiate pentru toate monitoarele;
- un senzor integrat care nu a mai fost comparat de ani buni cu un fotometru extern.
Intrebari frecvente
Pot calibra un monitor obisnuit dupa DICOM GSDF?
Unele monitoare de calitate pot fi aduse aproape de GSDF cu un colorimetru si un program dedicat. Raman insa doua probleme: luminanta maxima este adesea sub 300 cd/m², pragul acceptabil din TG270 pentru diagnostic, iar fara stabilizarea luminantei si fara senzor integrat calibrarea se degradeaza repede. Pentru citire diagnostica, monitorul medical certificat este varianta sigura.
Cate niveluri de gri trebuie sa aiba un monitor de diagnostic?
Un monitor de 1-400 cd/m² acopera aproximativ 600 de pasi JND. Cu 256 de niveluri, fiecare treapta are peste 2 JND, deci ochiul poate observa diferente intre niveluri vecine. Monitoarele medicale cu tabele de corectie pe 10 biti sau mai mult pastreaza mai bine treptele fine dupa aplicarea calibrarii.
Ce luminozitate trebuie sa aiba sala de citire?
TG270 recomanda 25-75 lux si o luminanta ambientala reflectata de cel mult un sfert din luminanta minima a monitorului. Ecranul nu trebuie sa reflecte ferestre sau surse de lumina directa.
Este suficient raportul generat de senzorul integrat?
Pentru verificarile de rutina, da, cu conditia ca senzorul sa fie comparat periodic cu un fotometru extern calibrat. TG270 recomanda aceasta comparatie la receptie si la fiecare 10.000 de ore de functionare a iluminarii de fundal.
Consolele de pe aparatul CT sau RMN trebuie si ele calibrate?
Da, cu cerinte mai relaxate: TG270 accepta pentru consolele de modalitate o abatere de pana la 20% fata de GSDF si o luminanta maxima de cel putin 200 cd/m². Raportul de luminanta recomandat este acelasi ca la diagnostic, pentru ca imaginea sa arate asemanator pe consola si pe statia de citire.
Concluzie
Calibrarea DICOM GSDF face ca toate monitoarele dintr-un flux de imagistica sa afiseze aceeasi imagine in acelasi fel, cu contrast perceptibil pe toata scala de gri. Un monitor reglat pe gamma 2.2 pierde detalii in negru si comprima tonurile luminoase. Monitorul medical rezolva doar o parte din problema. Restul tine de lumina din sala, de dezactivarea economisirii de energie, de verificarea senzorului si de controalele periodice documentate, asa cum le descrie AAPM TG270.
ITCS ofera din 2004 servicii IT pentru clinici si centre de imagistica din Romania: PACS, statii de diagnostic, retele si suport tehnic. Va ajutam de la evaluarea nevoilor, pana la implementare completa si suport tehnic continuu.
Doriti o evaluare gratuita pentru institutia voastra? Contactati-ne la
Surse
Articol de pornire: Reshin Monitors, DICOM Curve Interpretation of Medical-Grade Displays (august 2025). Textul de mai sus este o lucrare originala ITCS, nu o traducere.
- NEMA, DICOM PS3.14: Grayscale Standard Display Function
- AAPM, Report 270: Display Quality Assurance (2019)
- AAPM, TG18: Assessment of Display Performance for Medical Imaging Systems (2005)
- IEC, IEC 62563-1: Medical image display systems, Part 1: Evaluation methods
- IEC, IEC 62563-2:2021: Medical image display systems, Part 2: Acceptance and constancy tests
PACS-uri expuse în Internet: sunt suficiente parola și certificatul SSL?
O comparație între accesul direct (DIMSE TLS / DICOMweb) și accesul prin tunel VPN, privită prin prisma Directivei NIS2 și a obligațiilor pe care le are un furnizor de servicii de sănătate din România.
În ultima perioadă am identificat mai multe sisteme PACS și viewere DICOM web accesibile direct din Internet. Nu erau „deschise" în sensul clasic: aveau o pagină de autentificare cu utilizator și parolă și, cel mai probabil, comunicau prin HTTPS. La prima vedere, configurația pare rezonabilă. Există un ecran de login, există lacătul din bara browserului, deci datele „sunt protejate".
Pentru imagini medicale și pentru obligațiile pe care NIS2 le impune furnizorilor de servicii de sănătate, protecția aceasta este în cele mai multe cazuri insuficientă. Cât de insuficientă depinde de ce anume este expus, cum este expus și ce alternative realiste există. Iar alternativa cea mai des recomandată, tunelul VPN, are și ea limite care merită discutate onest.
Problema este veche și globală
Expunerea serverelor DICOM în Internet este documentată de ani buni. La conferința Black Hat Europe din decembrie 2023, cercetătorii firmei Aplite au prezentat rezultatele unei scanări de șase luni: aproximativ 3.800 de servere DICOM accesibile public, în 111 țări, dintre care circa 30% scurgeau date sensibile. Estimarea lor totală a fost de aproximativ 59 de milioane de înregistrări expuse, iar aproape trei sferturi dintre servere erau găzduite în cloud-uri publice mari sau pe conexiuni DSL.
Alte analize confirmă tendința. SOCRadar a identificat în 2024 servere DICOM configurate greșit care expuneau aproape 1,7 milioane de înregistrări de pacienți din 25 de țări. În 2026, Rapid7 a raportat peste 30 de sisteme doar din Marea Britanie care răspundeau la cereri DICOM pe portul 104, iar Trend Micro a descris mii de sisteme de imagistică accesibile public, multe cu controale de securitate minime sau inexistente.
Ceea ce am observat în România se înscrie în același tipar, cu o nuanță importantă: sistemele pe care le-am identificat nu erau complet neprotejate. Tocmai de aceea merită analizat ce oferă, concret, combinația „utilizator + parolă + SSL".
Trei tipuri de expunere directă, trei niveluri de risc
Când spunem că un PACS este „expus direct în Internet", putem descrie situații foarte diferite. Diferența dintre ele contează.
1. DIMSE clasic, necriptat (porturile 104, 11112, 4242 etc.)
Acesta este cel mai grav caz. Protocolul DICOM nativ (DIMSE) a fost proiectat pentru rețele interne de încredere. Singurul „filtru" de acces este adesea AE Title-ul (Application Entity Title), care nu este un mecanism de autentificare, ci un simplu identificator. Este frecvent ghicibil, apare în documentația producătorilor, iar multe servere acceptă conexiuni de la orice AE Title apelant.
Un server DIMSE expus poate răspunde la C-ECHO (confirmând că există), la C-FIND (returnând liste de pacienți și studii), la C-MOVE sau C-GET (permițând descărcarea imaginilor) și, în cazurile cele mai grave, la C-STORE (permițând injectarea de date). Fără criptare, metadatele (nume, CNP sau alte identificatoare, date de naștere, diagnostic, medic trimițător) circulă în clar. Aici nu există dezbatere: portul trebuie închis.
2. DIMSE peste TLS (portul 2762)
TLS criptează canalul, ceea ce rezolvă problema interceptării. Întrebarea decisivă este însă dacă serverul verifică și certificatul clientului (TLS mutual, mTLS). Dacă da, avem o autentificare puternică a dispozitivului, iar într-un scenariu punct-la-punct între două instituții, cu adrese IP fixe și filtrare strictă pe firewall, configurația poate fi apărată. Dacă serverul nu verifică certificatul clientului, TLS doar ascunde conversația de terți, iar conectarea rămâne posibilă pentru oricine.
Standardul DICOM include un mecanism de negociere a identității utilizatorului (User Identity Negotiation), însă suportul în produsele comerciale este inegal și, în practică, nu oferă autentificare multi-factor.
3. Viewer web / DICOMweb peste HTTPS, cu utilizator și parolă
Este situația întâlnită cel mai des și cea care a motivat acest articol. Interfața web (sau API-ul DICOMweb: QIDO-RS pentru căutare, WADO-RS pentru preluare, STOW-RS pentru stocare) este publicată pe portul 443, cu certificat SSL și pagină de login. Pentru utilizator, experiența este impecabilă: deschide browserul, se autentifică și citește studiul. Pentru un atacator, experiența este aproape la fel de simplă.
Ce face și ce nu face certificatul SSL
Un certificat SSL/TLS valid garantează trei lucruri: că datele nu pot fi citite pe drum, că nu pot fi modificate pe drum și că serverul la care te conectezi este cel care pretinde că este. Atât.
Certificatul nu spune nimic despre cine se autentifică, despre cât de sigură este aplicația din spatele lui sau despre cât de actualizat este serverul web. Lacătul din browser apare la fel de liniștitor pe un PACS perfect întreținut și pe un PACS cu o versiune de Tomcat veche de opt ani și un cont implicit al producătorului încă activ. Mai mult, dacă inspectăm aceste sisteme, vom găsi frecvent certificate autosemnate sau expirate, versiuni TLS învechite și lipsa antetelor de securitate de bază (HSTS, de exemplu), ceea ce slăbește chiar și protecția pe care SSL ar trebui să o ofere.
💡 Un certificat garantează că traseul până la server este criptat. Despre ce rulează la capătul traseului nu spune nimic.
De ce utilizatorul și parola nu mai sunt suficiente
În configurațiile pe care le-am întâlnit, parola este singura barieră între Internet și arhiva de imagistică a unui spital. Iar această barieră cedează în moduri bine cunoscute.
Parolele sunt refolosite: un medic care folosește aceeași parolă pe un forum compromis și pe portalul PACS devine o țintă pentru credential stuffing, adică testarea automată a perechilor utilizator/parolă scurse din alte breșe. Parolele sunt furate prin phishing, iar mesajele care imită notificări de la „departamentul IT" sau de la producătorul PACS sunt ușor de construit. Parolele sunt colectate de malware de tip infostealer de pe laptopurile personale folosite pentru citiri de gardă, iar jurnalele acestor programe sunt vândute pe piețe specializate, cu tot cu adresa portalului pe care a fost folosită parola.
La acestea se adaugă practicile interne: conturi partajate între mai mulți radiologi, conturi implicite ale producătorului lăsate active, lipsa blocării după încercări eșuate, lipsa oricărui al doilea factor de autentificare.
Există și o problemă mai subtilă. Pagina de login în sine dezvăluie informații: produsul, adesea versiunea, uneori componentele pe care rulează. Pentru un atacator, asta înseamnă că poate căuta direct vulnerabilități cunoscute pentru acea versiune. Iar vulnerabilitățile care pot fi exploatate înainte de autentificare fac parola irelevantă. Faptul că aplicația cere login nu înseamnă că tot codul ei rulează după login.
Alternativa: tunelul VPN
Un tunel VPN (IPsec, WireGuard sau OpenVPN) creează o rețea privată criptată între două puncte. Serverul PACS nu mai este publicat în Internet; din exterior se vede doar gateway-ul VPN, iar accesul la PACS devine posibil numai după ce tunelul a fost stabilit și utilizatorul sau dispozitivul a fost autentificat.
Varianta Site-to-Site
Leagă două locații fixe, de exemplu un spital și un centru de radiologie partener, printr-un tunel configurat direct pe firewall-uri sau routere. Transferul este transparent pentru utilizatori, echipamentele moderne oferă accelerare hardware pentru criptare, iar overhead-ul este mic. Pentru schimbul constant de studii voluminoase între instituții, este soluția cea mai curată.
Varianta Client-to-Site
Este cea relevantă pentru teleradiologie și citiri de gardă de acasă. Medicul pornește un client VPN (WireGuard, FortiClient, Cisco Secure Client etc.), se autentifică cu MFA (notificare push, cod TOTP, cheie hardware), iar abia apoi aplicația PACS sau viewerul devin accesibile. Integrarea cu un furnizor de identitate (Active Directory, Entra ID, Okta) permite gestionarea centralizată a conturilor: plecarea unui medic din colaborare înseamnă dezactivarea unui singur cont, nu căutarea lui prin mai multe sisteme.
Avantajele sunt reale: suprafața de atac a PACS-ului dispare din Internet, MFA devine standard, iar politicile de pe gateway pot restricționa accesul exact la IP-ul și portul necesare.
Ce nu rezolvă VPN-ul
Multe materiale prezintă VPN-ul ca pe un răspuns definitiv. Un articol comparativ onest trebuie să spună și unde se oprește protecția lui.
Gateway-ul VPN devine el însuși ținta
Suprafața de atac nu dispare, se mută. În ultimii ani, echipamentele VPN au fost printre cele mai exploatate puncte de intrare pentru grupările de ransomware: Citrix NetScaler („Citrix Bleed", CVE-2023-4966), Ivanti Connect Secure (vulnerabilități exploatate masiv în ianuarie 2024), Palo Alto GlobalProtect (CVE-2024-3400) sau Fortinet SSL-VPN (CVE-2024-21762). Un gateway VPN neactualizat poate fi mai periculos decât un viewer web bine întreținut, pentru că oferă acces la rețea, nu doar la o aplicație. O excepție notabilă este WireGuard, care nu răspunde deloc pachetelor neautentificate și este, în practică, mult mai greu de detectat prin scanare.
VPN-ul nu înseamnă automat micro-segmentare
Configurat implicit, un VPN pune utilizatorul „în rețea", adesea cu acces mult mai larg decât are nevoie. Tocmai această problemă a dus la apariția conceptului Zero Trust Network Access (ZTNA). Restricția la „doar IP-ul și portul PACS" există numai dacă cineva o configurează explicit.
Un dispozitiv compromis rămâne compromis
Dacă laptopul personal al radiologului este infectat, tunelul VPN duce malware-ul direct în rețeaua spitalului. De aceea, pentru acces la distanță, contează la fel de mult dacă dispozitivul este administrat de instituție și verificat înainte de conectare (device posture).
Fricțiunea generează ocolișuri
Dacă procedura de acces este prea greoaie pentru o citire de urgență la trei dimineața, oamenii găsesc alternative: studii trimise prin WeTransfer, capturi de ecran pe WhatsApp, CD-uri copiate. O arhitectură sigură, dar nefolosită, nu protejează nimic.
Un viewer web poate fi publicat responsabil
Există o variantă intermediară, folosită de multe platforme de teleradiologie: viewerul web rămâne accesibil din Internet, dar exclusiv în spatele unui reverse proxy / Web Application Firewall care impune autentificarea printr-un furnizor de identitate cu MFA (OIDC sau SAML) înainte ca vreun pachet să ajungă la aplicația PACS. Aceasta este o arhitectură complet diferită de un login direct pe viewer.
Un gateway VPN se actualizează cu aceeași prioritate ca orice sistem publicat în Internet. Altfel, mutați riscul, nu îl reduceți.
Comparație directă
| Criteriu | DIMSE expus (104 / 11112 / 2762) | Viewer web HTTPS + utilizator/parolă | Viewer web după proxy/WAF + SSO/MFA | VPN / ZTNA cu MFA |
|---|---|---|---|---|
| Vizibilitate la scanare | Ridicată; serviciul DICOM este identificabil direct | Ridicată; produsul și adesea versiunea sunt identificabile | Medie; se vede proxy-ul și pagina IdP, nu aplicația | Scăzută; se vede doar gateway-ul (aproape nimic la WireGuard) |
| Autentificare | AE Title (nu este autentificare); mTLS doar dacă e configurat | Un singur factor | MFA centralizat | MFA centralizat, uneori și verificarea dispozitivului |
| Protecție față de vulnerabilitățile PACS | Inexistentă | Inexistentă; codul pre-login este expus | Bună; traficul neautentificat nu ajunge la PACS | Bună; PACS-ul nu e accesibil înainte de tunel |
| Criptare în tranzit | Doar pe 2762 (TLS) | Da (HTTPS), calitatea variază | Da | Da |
| Segmentare | Inexistentă | Limitată la rolurile din aplicație | Bună, per aplicație | Bună doar dacă politicile sunt configurate explicit |
| Experiența medicului | Transparentă | Foarte simplă | Simplă (SSO) | Un pas suplimentar |
| Risc principal rămas | Acces direct la date | Parole furate, exploit-uri | Configurarea proxy-ului și a IdP | Vulnerabilitățile gateway-ului, dispozitive compromise |
| Poziția într-un audit NIS2 | Greu de apărat | Greu de apărat | Apărabilă | Apărabilă |
Ce spune de fapt NIS2
Directiva NIS2 (UE 2022/2555) a fost transpusă în România prin OUG nr. 155/2024, aprobată cu modificări prin Legea nr. 124/2025, iar autoritatea competentă este Directoratul Național de Securitate Cibernetică (DNSC). Furnizorii de servicii de sănătate se află în Anexa I (sectoare cu grad ridicat de criticitate). În funcție de dimensiune, un spital sau o rețea de clinici poate fi entitate esențială (de regulă, organizațiile mari) sau entitate importantă (de regulă, cele mijlocii), iar autoritățile pot desemna entități și independent de criteriul de mărime, pe baza impactului lor.
NIS2 nu impune VPN și nu interzice TLS. Directiva este neutră din punct de vedere tehnologic și cere măsuri „adecvate și proporționale", stabilite pe baza unei analize de risc. Nu există un tabel oficial care să spună „VPN = conform, TLS = neconform".
Există însă cerințe care fac foarte greu de justificat un PACS publicat în Internet doar cu parolă. Articolul 21 alineatul (2) enumeră, printre altele:
- litera (a): politici de analiză a riscurilor și de securitate a sistemelor informatice;
- litera (d): securitatea lanțului de aprovizionare, relevantă pentru accesul furnizorilor PACS și al centrelor de teleradiologie partenere;
- litera (e): securitatea în achiziția, dezvoltarea și întreținerea sistemelor, inclusiv gestionarea vulnerabilităților;
- litera (h): politici privind utilizarea criptografiei și, după caz, a criptării;
- litera (i): securitatea resurselor umane, politici de control al accesului și gestionarea activelor;
- litera (j): utilizarea autentificării multi-factor sau a autentificării continue, acolo unde este cazul.
Un auditor care găsește un PACS cu date de pacienți accesibil din Internet, protejat de un singur factor de autentificare, va pune întrebări legitime pe cel puțin literele (a), (e), (i) și (j). Pentru acces la distanță la date medicale, argumentul că MFA „nu este cazul" este foarte greu de susținut.
Sancțiunile sunt semnificative. Conform directivei, pentru entitățile esențiale plafonul maxim este de cel puțin 10 milioane de euro sau 2% din cifra de afaceri anuală mondială, iar pentru entitățile importante de cel puțin 7 milioane de euro sau 1,4%, aplicându-se valoarea mai mare. În plus, NIS2 prevede răspunderea conducerii pentru aprobarea și supravegherea măsurilor de securitate.
NIS2 nu vine singur. Imaginile medicale și metadatele lor sunt date privind sănătatea, adică o categorie specială de date conform articolului 9 din GDPR, iar articolul 32 impune măsuri de securitate adecvate riscului. Un incident care implică un PACS compromis declanșează, de regulă, două fluxuri de raportare paralele: către DNSC (NIS2) și către ANSPDCP (GDPR).
Recomandări pe scenarii
Interconectare între instituții (Site-to-Site)
Soluția implicită ar trebui să fie un tunel IPsec IKEv2 sau WireGuard între firewall-urile celor două locații, cu reguli care permit doar traficul DICOM între sistemele care trebuie să comunice. Dacă, din motive practice, se folosește DIMSE TLS direct, minimul acceptabil este TLS mutual (verificarea certificatului ambelor părți), filtrare strictă pe adrese IP, monitorizarea conexiunilor și revizuirea periodică a regulilor de firewall.
Teleradiologie și acces de gardă (Client-to-Site)
Accesul trebuie să treacă printr-un VPN sau o soluție ZTNA cu MFA obligatoriu, integrată cu furnizorul central de identitate, de preferat de pe dispozitive administrate de instituție. Dacă este necesar un viewer în browser, acesta trebuie publicat exclusiv în spatele unui reverse proxy / WAF cu SSO și MFA, niciodată cu login direct pe aplicația PACS.
Partajarea cu medici trimițători și pacienți
Aceștia nu ar trebui să aibă conturi în PACS-ul de producție. Soluțiile potrivite sunt portalurile dedicate, separate de arhivă, cu linkuri limitate în timp și acces doar la studiul relevant.
Dacă aveți astăzi un PACS expus: ordinea în care să acționați
Imediat
Închideți orice port DICOM (104, 11112, 2762, 4242 etc.) publicat prin NAT/PAT pe firewall-ul exterior. Verificați din exterior ce vede efectiv Internetul pe adresele instituției; motoarele de scanare publică indexează aceste servicii oricum, deci merită să știți înaintea altora.
În primele zile
Dacă viewerul web nu poate fi retras imediat, puneți-l în spatele unui reverse proxy cu autentificare MFA. Dezactivați conturile implicite și conturile partajate, resetați parolele, instalați actualizările de securitate disponibile și verificați jurnalele de autentificare pentru conectări neobișnuite (ore, țări, volume de descărcare).
În următoarele săptămâni
Implementați VPN-ul Site-to-Site cu partenerii și accesul Client-to-Site / ZTNA cu MFA pentru medicii la distanță. Restricționați politicile VPN la minimul necesar și actualizați gateway-ul VPN cu aceeași prioritate ca pe orice sistem expus.
Pe termen mediu
Activați și centralizați jurnalele de audit atât pe gateway, cât și pe PACS (DICOM Audit Trail). NIS2 nu fixează o durată exactă de păstrare, dar 12 luni este o practică frecvent întâlnită; verificați și cerințele specifice emise de DNSC. Includeți în contractele cu furnizorii PACS clauze privind accesul lor la distanță, actualizările de securitate și notificarea vulnerabilităților. Testați periodic configurația, inclusiv printr-un test de penetrare extern.
Întrebări frecvente
Avem certificat SSL valid pe viewerul PACS. Nu este suficient pentru NIS2?
Certificatul acoperă criptarea în tranzit, adică litera (h) din articolul 21 alineatul (2). Nu acoperă controlul accesului, autentificarea multi-factor sau gestionarea vulnerabilităților aplicației. Un auditor va cere dovezi și pentru celelalte cerințe.
Cum aflăm dacă avem porturi DICOM publicate în Internet?
Cel mai rapid: verificați regulile de NAT/port forwarding de pe firewall-ul exterior pentru porturile 104, 2762, 4242 și 11112, apoi confirmați printr-o scanare din exterior a adreselor IP publice ale instituției. Motoarele de căutare pentru dispozitive conectate indexează deja aceste servicii.
Medicii se plâng că VPN-ul îi încetinește. Ce variante avem?
WireGuard are overhead mic și reconectare rapidă, ceea ce ajută la citirile de gardă. Alternativa este o soluție ZTNA sau un viewer publicat în spatele unui proxy cu SSO, unde medicul se autentifică o singură dată cu contul instituției. Fricțiunea prea mare duce la ocolișuri (WeTransfer, WhatsApp), care sunt mult mai riscante.
Furnizorul PACS cere acces permanent de la distanță pentru mentenanță. Este acceptabil?
Accesul furnizorilor intră la securitatea lanțului de aprovizionare, litera (d). Practica rezonabilă este acces prin VPN cu conturi nominale și MFA, activat la cerere pentru intervalul intervenției, cu jurnalizare completă și clauze contractuale privind actualizările și notificarea vulnerabilităților.
Suntem o clinică mică. Ne aplică NIS2?
Depinde de dimensiune și de decizia autorității. Entitățile mari intră de regulă ca entități esențiale, cele mijlocii ca entități importante, iar DNSC poate desemna entități și independent de criteriul de mărime, pe baza impactului lor. Independent de NIS2, GDPR se aplică oricum: imaginile medicale sunt date privind sănătatea, categorie specială conform articolului 9.
Concluzie
Un PACS accesibil din Internet cu utilizator, parolă și certificat SSL nu este „deschis", dar nici protejat la nivelul pe care îl cer datele medicale sau NIS2. SSL protejează canalul, parola protejează până la prima scurgere de credențiale, iar nimic din această combinație nu protejează aplicația de propriile vulnerabilități.
Tunelul VPN cu MFA rezolvă majoritatea acestor probleme, cu condiția ca gateway-ul să fie întreținut riguros, politicile de acces să fie restrânse și dispozitivele de la care se conectează medicii să fie sub control. Pentru multe organizații, arhitectura potrivită va fi una hibridă: tuneluri Site-to-Site între instituții, VPN sau ZTNA cu MFA pentru radiologii la distanță și, acolo unde un viewer în browser este indispensabil, publicarea lui exclusiv în spatele unui proxy cu autentificare centralizată.
Întrebarea corectă nu este „VPN sau TLS?", ci „ce ajunge la PACS înainte ca cineva să-și fi dovedit identitatea cu mai mult decât o parolă?". Dacă răspunsul este „orice pachet din Internet", configurația trebuie schimbată.
Notă metodologică
Observațiile prezentate au fost realizate exclusiv prin identificarea pasivă a serviciilor accesibile public, fără încercări de autentificare și fără accesarea datelor. Instituțiile nu sunt nominalizate, iar situațiile identificate vor fi semnalate prin canalele de raportare responsabilă, inclusiv Serviciul de Raportare Vulnerabilități al DNSC.
Surse
- Aplite, prezentare Black Hat Europe 2023, preluată de Dark Reading și CPO Magazine: darkreading.com
- SOCRadar, „Critical DICOM Server Misconfigurations Lead to Exposure of 1.6M Medical Records" (2024): socradar.io
- Rapid7, „Exposed DICOM Servers in UK Healthcare" (2026): rapid7.com
- Trend Micro, „A Hidden Vulnerability in Healthcare: Exposed DICOM Servers and the Risk to Patient Data" (2026): trendmicro.com
- Directiva (UE) 2022/2555 (NIS2), în special articolele 21, 23 și 34
- OUG nr. 155/2024 și Legea nr. 124/2025; Directoratul Național de Securitate Cibernetică: dnsc.ro
ITCS oferă din 2004 servicii de arhivare PACS, teleradiologie și securizare a infrastructurii IT pentru clinici și spitale din România. Vă ajutăm de la evaluarea expunerii actuale, până la implementarea accesului securizat și suport tehnic continuu.
Doriți o evaluare gratuită a expunerii sistemului vostru PACS? Contactați-ne la

Externalizarea Serviciilor IT în România – Avantaje, Riscuri și Tendințe în 2025
Externalizarea serviciilor IT (IT outsourcing) a devenit una dintre strategiile esențiale prin care companiile din România și din întreaga lume optimizează costurile, accesează expertiză specializată și se concentrează pe obiectivele principale ale afacerii. Într-un context în care industria de IT și Telecomunicații a atins pragul de 22 de miliarde de euro ca cifră de afaceri în 2023, o creștere de 12,16% față de 2022 Ziare, România s-a consolidat ca un jucător important pe piața regională de outsourcing IT.
Ce înseamnă externalizarea serviciilor IT?
Externalizarea este o practică de business prin care sarcini sau funcții ale companiei sunt delegate unei terțe părți externe organizației. În cazul funcției IT, externalizarea poate cuprinde întreaga funcție sau părți bine definite ale acesteia, cum ar fi soluțiile de management și monitorizare — monitorizare infrastructură, management incidente, endpoint management — sau soluțiile de securitate, inclusiv securitatea email, detectare antifrauda și patch management. PowerNet
De ce aleg companiile să externalizeze serviciile IT?
Beneficiile externalizării sunt în mare parte aceleași indiferent de companie: controlul și scăderea costurilor IT datorită economiilor de scară, posibilitatea de a te concentra pe obiectivele de bază ale companiei, acces la expertiză specializată și tehnologii de ultimă generație. PowerNet Decidentii înțeleg că abilitățile câștigate prin externalizare sunt mai eficiente din punct de vedere al costurilor și mai scalabile decât dezvoltarea acestora intern.
Un studiu recent realizat de MKOR pentru GTS arată că 69% dintre companiile chestionate intenționează să implementeze noi servicii IT&C în următoarele 12 luni, iar principalul criteriu de selecție a furnizorilor rămâne raportul cost-beneficiu (66%), urmat de stabilitatea și securitatea soluțiilor (34%) și flexibilitatea acestora (26%). Piata Financiara
România — de la centru de outsourcing la hub de inovație
În 2013, România era în principal un centru de outsourcing, unde companiile locale lucrau pe proiecte externalizate cu accent pe reducerea costurilor. În 2024, transformările au devenit evidente, salariile din IT au crescut semnificativ, iar sectorul s-a diversificat cu un accent tot mai mare pe proiecte inovatoare și soluții personalizate. În 2025, România se concentrează pe valoare adăugată și tehnologii emergente, devenind mai mult decât o simplă destinație de outsourcing. NewTech Academy
Totuși, pe măsură ce țările din Asia de Sud-Est și-au consolidat propriile infrastructuri IT, competiția globală pentru astfel de proiecte a devenit din ce în ce mai intensă, afectând cererea de servicii externalizate în România. Ziare Răspunsul pieței românești a fost evoluția spre servicii cu valoare adăugată mai mare și spre parteneriate strategice pe termen lung.
Riscurile externalizării IT
Principalele riscuri în procesul de externalizare IT includ: lipsa cunoștințelor specifice industriei din care face parte organizația, ceea ce poate afecta performanța furnizorului, pierderea controlului asupra proceselor externalizate și continuitatea business-ului furnizorului, care influențează direct continuitatea prestării serviciilor. PowerNet De aceea, alegerea unui furnizor cu experiență dovedită și cu SLA (Service Level Agreement) clar definit este esențială.
Externalizarea IT în sectorul medical
Un domeniu unde externalizarea serviciilor IT aduce beneficii deosebite este cel medical. Spitalele și clinicile au nevoie de infrastructuri IT disponibile 24/7 pentru a susține sisteme critice precum PACS, teleradiologie și arhivare DICOM. Externalizarea managementului acestor sisteme către un furnizor specializat garantează continuitatea operațională, securitatea datelor pacienților conform GDPR și acces rapid la suport tehnic, fără costurile ridicate ale unui departament IT intern dedicat.

Management IT în România – Tendințe și Oportunități în 2025
Industria IT din România traversează o perioadă de creștere susținută, iar segmentul de management și consultanță IT se dovedește unul dintre cele mai dinamice. În 2024, veniturile din consultanță și management IT au crescut cu aproape 18%, depășind 153 milioane de euro, iar numărul de angajați a crescut cu peste 14%, ajungând la aproape 2.400 de persoane. service-it Aceste cifre confirmă că serviciile IT gestionate (Managed IT Services) reprezintă un pilon esențial al economiei digitale românești.
Piața IT din România – Context General
În 2024 s-au înregistrat 226.000 angajați în IT în România, cel mai mare număr înregistrat vreodată conform Eurostat Start-up.ro, semn că industria nu doar că a rezistat provocărilor, dar a crescut. IT-ul contribuie cu aproximativ 8% din PIB-ul României, iar tendința de creștere continuă și în 2025. România se profilează ca un lider regional în tehnologii emergente, depășind statutul de destinație pentru servicii externalizate. Playtech
Ce înseamnă IT Management pentru o companie?
Serviciile de management IT (IT Managed Services) presupun externalizarea completă sau parțială a infrastructurii tehnologice către un furnizor specializat. Acesta preia responsabilitatea pentru monitorizarea rețelelor, securitatea cibernetică, gestionarea serverelor, backup și recuperare date, suport tehnic și optimizarea continuă a sistemelor. Rezultatul este reducerea costurilor operaționale, predictibilitate bugetară și acces la expertiză specializată fără necesitatea unui departament IT intern extins.
De ce aleg companiile din România servicii IT gestionate?
Conform unui studiu realizat de MKOR pentru GTS, 69% dintre companiile chestionate intenționează să implementeze noi servicii IT&C în următoarele 12 luni. Principalul criteriu de selecție a furnizorilor rămâne raportul cost-beneficiu (66%), urmat de stabilitatea și securitatea soluțiilor (34%) și flexibilitatea acestora (26%). Termene
Relațiile dintre companii și furnizorii IT&C au evoluat de la simple interacțiuni tranzacționale la parteneriate strategice de lungă durată. Termene Companiile nu mai caută doar un furnizor tehnic, ci un partener care să înțeleagă obiectivele de business și să alinieze investițiile IT cu strategia organizației.
Tendințe cheie în IT Management pentru 2025
Inteligența artificială transformă modul în care sunt gestionate infrastructurile IT — de la detectarea automată a anomaliilor de rețea, la optimizarea consumului de resurse și automatizarea task-urilor repetitive. România devine un hub pentru AI, vehicule autonome și IoT, trecând de la outsourcing la dezvoltarea de produse proprii. Playtech Securitatea cibernetică rămâne prioritatea numărul unu, iar cererea pentru servicii de monitorizare 24/7 și protecție împotriva atacurilor este în creștere continuă.
IT Management în sectorul medical
Un domeniu în care managementul IT joacă un rol critic este cel medical. Spitalele, clinicile și centrele de imagistică au nevoie de infrastructuri IT stabile, securizate și disponibile non-stop pentru a susține sisteme PACS, teleradiologie și arhivare DICOM. Orice întrerupere a serviciilor IT într-o instituție medicală poate afecta direct calitatea actului medical. De aceea, serviciile de IT Management specializate pentru domeniul medical devin tot mai căutate în România.

Ce este PACS și de ce are nevoie spitalul tău de el
Dacă ați auzit vreodată medicii din clinica/spitalul vostru spunând că nu gasesc imaginile pacientului sau ca trebuie sa asteptam filmele de la radiologie — atunci acest articol vă explică exact ce este PACS și cum rezolvă aceste probleme.
Imaginați-vă că un pacient vine de urgență la clinica/spital. Medicul are nevoie urgent de radiografiile și tomografiile din ultimele luni. Fără un sistem modern, personalul medical trebuie să caute fizic filmele radiologice în arhivă, să le transporte dintr-un departament în altul sau să aștepte ca acestea să fie scanate și trimise prin email. Pierdere de timp prețios.
Un sistem PACS elimină complet această problemă. Dar să începem de la început.
Ce înseamnă PACS, pe înțelesul tuturor
PACS (Picture Archiving and Communication System) este, pe scurt, o biblioteca digitala pentru toate imaginile medicale ale clinicii/spitalului sau clinicii voastre.
Gândiți-vă la el ca la un Google Drive special pentru medicină, în care se stochează automat și securizat:
• Radiografii (raze X)
• Tomografii computerizate (CT)
• Imagini RMN (rezonanță magnetică)
• Ecografii
• Mamografii
• PET scan-uri și alte investigații imagistice
Toate aceste imagini ajung automat în sistem imediat după ce sunt realizate, sunt stocate securizat și pot fi accesate instant de orice medic autorizat — din orice calculator din clinica/spital, sau chiar de la distanță.
💡 Pe scurt: PACS = arhiva digitală a tuturor imaginilor medicale, accesibilă instant, de oriunde, de oricine are drept de acces.
Cum funcționează concret un sistem PACS?
Înainte de PACS, fluxul era astfel:
1. Pacientul face o radiografie
2. Filmul se developează fizic (sau se printează)
3. Filmul se transportă fizic la medic
4. Filmul se arhivează fizic (dosare, rafturi, depozite)
5. La nevoie, cineva caută fizic în arhivă — uneori ore întregi
Cu un sistem PACS, fluxul devine:
6. Pacientul face o radiografie
7. Imaginea ajunge automat în sistemul PACS în câteva secunde
8. Medicul o vede instant pe calculatorul său, de oriunde
Diferența: de la ore de așteptare și căutare, la câteva secunde. Fără filme pierdute. Fără dosare deteriorate.
De ce are nevoie spitalul tău de un sistem PACS?
Poate va intrebati: Mergem si fara el pana acum, de ce am investi? Iata 5 motive concrete:
1. Timpul înseamnă vieți
În urgențe, fiecare minut contează. Un medic care are acces instant la istoricul imagistic al pacientului poate lua decizii mai rapide și mai corecte. Un film radiologic căutat 30 de minute în arhivă poate face diferența în situații critice.
2. Nu mai pierdeți imagini niciodată
Filmele fizice se pierd, se deteriorează, se rup. Dosarele se rătăcesc. Un sistem PACS stochează imaginile securizat, cu backup automat, timp de zeci de ani. Orice imagine poate fi regăsită în câteva secunde după numele pacientului sau data investigației.
3. Reduceți costurile pe termen lung
Filmele radiologice costă bani — hârtie, cerneală specială, spațiu fizic de depozitare, personal pentru arhivare. Un sistem PACS elimină complet aceste costuri. Investiția inițială se recuperează în 1-2 ani la majoritatea clinicilor/spitalelor din România.
4. Mai mulți medici văd același pacient simultan
Cu dosarul fizic, un singur medic poate consulta imaginile la un moment dat. Cu PACS, chirurgul, radiologul și medicul de familie pot vedea aceleași imagini în același timp, din locații diferite. Colaborarea devine instantanee.
5. Conformitate cu reglementările
Legislația română și europeană impune păstrarea imaginilor medicale pentru perioade determinate de timp. Un sistem PACS asigură automat această arhivare conformă, cu securitate și trasabilitate completă — eliminând riscul amenzilor pentru neconformitate.
Întrebări frecvente despre PACS
Este complicat de folosit pentru personalul medical?
Nu. Interfața unui sistem PACS este intuitivă — similară cu orice aplicație de vizualizare poze, dar optimizată pentru imagini medicale. Personalul se acomodează în câteva ore de training. Nu este nevoie de cunoștințe IT avansate.
Cât de sigure sunt datele pacienților?
Un sistem PACS serios utilizează criptare avansată a datelor, autentificare strictă (fiecare medic are propriul cont cu parolă) și backup automat. Accesul este înregistrat și trasat — știți exact cine a accesat ce imagine și când. Totul respectă cerințele GDPR.
Funcționează cu echipamentele pe care le avem deja?
Da. Sistemele PACS moderne sunt compatibile cu toate echipamentele imagistice care utilizează standardul DICOM — standardul internațional universal pentru imagini medicale. Indiferent de producătorul aparatelor (Siemens, GE, Philips etc.), imaginile se integrează automat.
Putem accesa imaginile și de acasă sau din altă locație?
Da — cu o conexiune VPN securizată, medicii pot accesa imaginile din orice locație. Aceasta este baza serviciilor de teleradiologie: un radiolog poate interpreta imagini din altă localitate sau chiar din altă țară, în timp real.
Cât durează implementarea?
Depinde de mărimea instituției, dar în general implementarea unui sistem PACS durează între câteva zile și câteva săptămâni. Include instalarea software-ului, conectarea echipamentelor, migrarea arhivei existente (dacă există) și trainingul personalului.
Concluzie — PACS nu mai este un lux, ci o necesitate
Spitalele și clinicile din România care au implementat sisteme PACS raportează în mod constant trei beneficii imediate: diagnostic mai rapid, personal mai eficient și costuri operaționale reduse.
Dacă instituția voastră încă lucrează cu filme fizice sau cu imagini stocate haotic pe calculatoare locale, un sistem PACS este probabil cea mai importantă investiție IT pe care o puteți face în acest moment.
ITCS oferă din 2004 servicii de arhivare PACS și sistem PACS pentru clinici și spitale din România. Vă ajutăm de la evaluarea nevoilor, până la implementare completă și suport tehnic continuu.
Doriți o evaluare gratuită pentru instituția voastră? Contactați-ne la